Ceci est une ancienne révision du document !
Serveur SMTP Office 365
Microsoft va abandonner en septembre 2025 l'authentification classique par identifiant et mot de passe pour les services Office365, notamment pour l'envoi d'e-mails via SMTP.
Il faudra désormais utiliser leur API Graph, avec une authentification OAuth2. Cela nécessite une configuration spécifique dans le Microsoft Entra (anciennement Azure Active Directory) de votre compte.
Voici comment configurer Microsoft Entra.
Merci à Adrien Lassalle pour ce partage d'expérience.
Étape 1 : Créer une application dans Microsoft Entra
- Connectez-vous au portail Entra : https://entra.microsoft.com
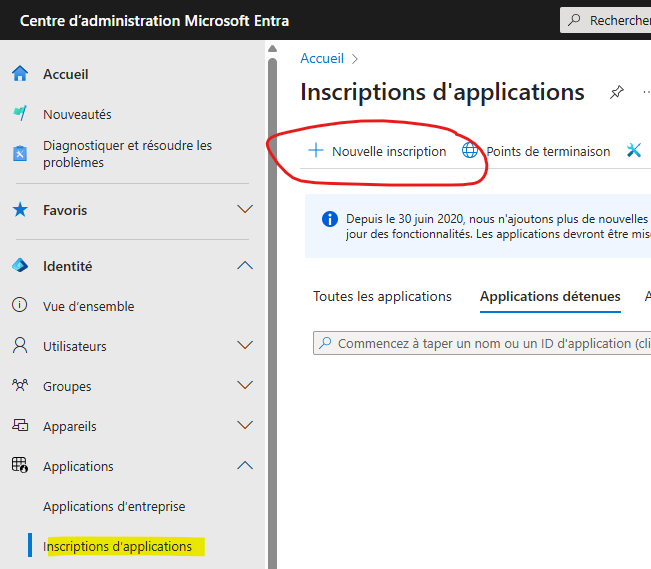
- Dans le menu “Applications Inscriptions d'applications”, cliquez sur “Nouvelle inscription”
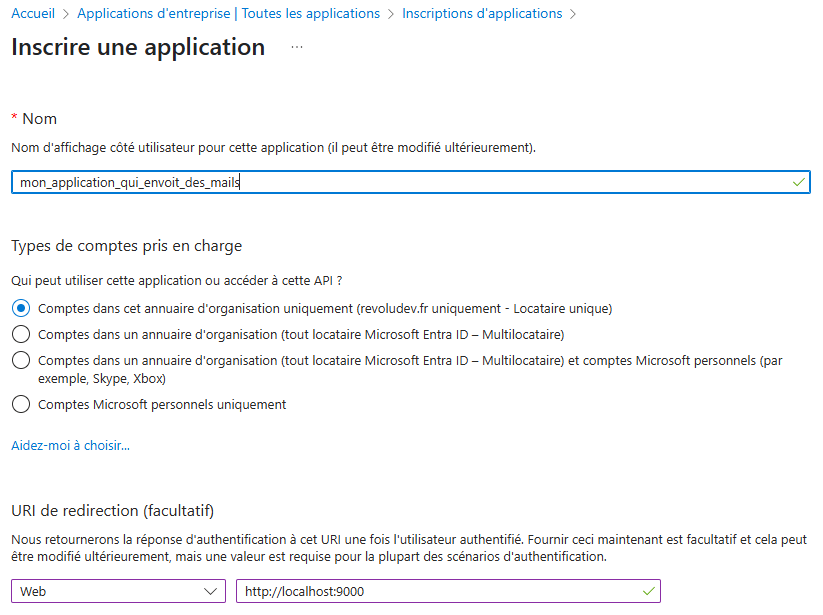
- Donnez un nom à votre application
- Définissez les types de comptes autorisés (généralement Comptes dans cet annuaire d'organisation uniquement)
- Facultatif mais recommandé : indiquez une URL de redirection (même fictive si vous utilisez le flux client credentials, par défaut vous pouvez mettre http://localhost:9000)
?? Validez la création : votre application est maintenant enregistrée.
Étape 2 : Générer un secret dapplication
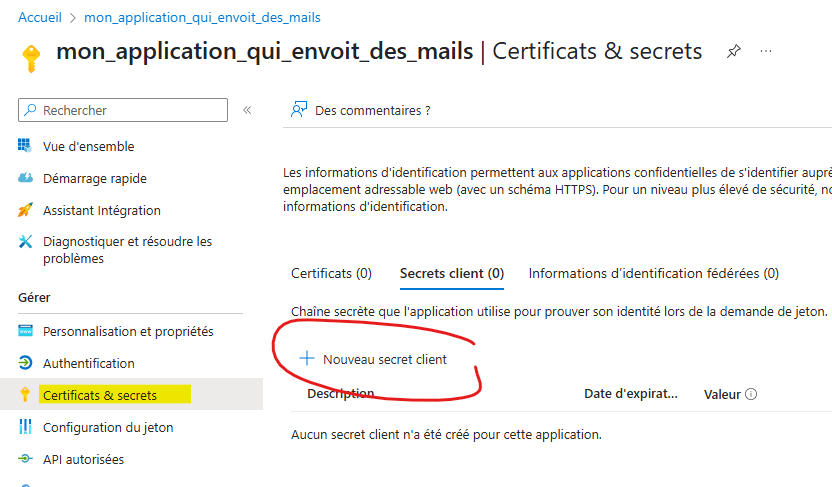
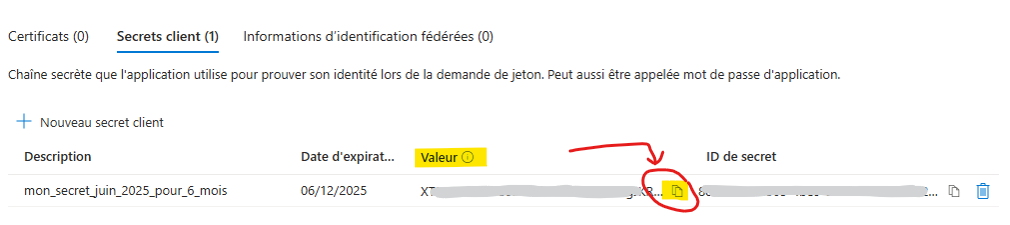
- Dans la fiche de votre application, allez dans “Certificats et secrets”
- Cliquez sur “Nouveau secret client”
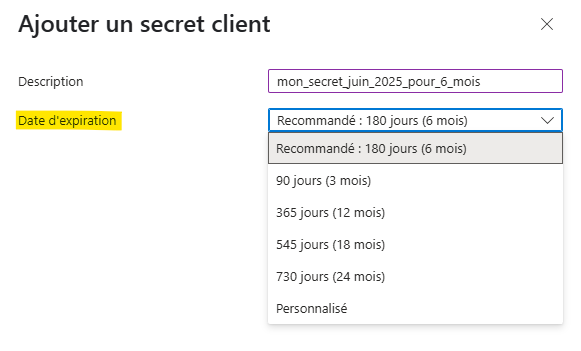
- Donnez-lui un nom et une durée de validité (choisissez selon vos contraintes de sécurité, sa durée maximale peut-être de 2 ANS)
- Une fois créé, vous pouvez copier la valeur du secret nous en aurons besoin à l'étape 4
Étape 3 : Donner les autorisations à lAPI Graph
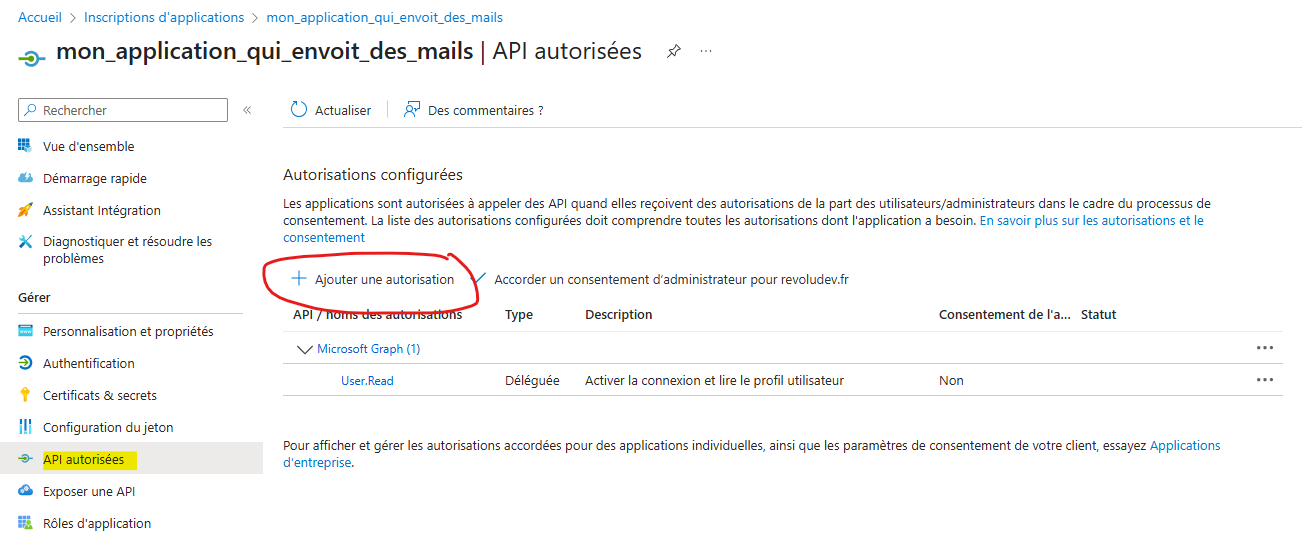
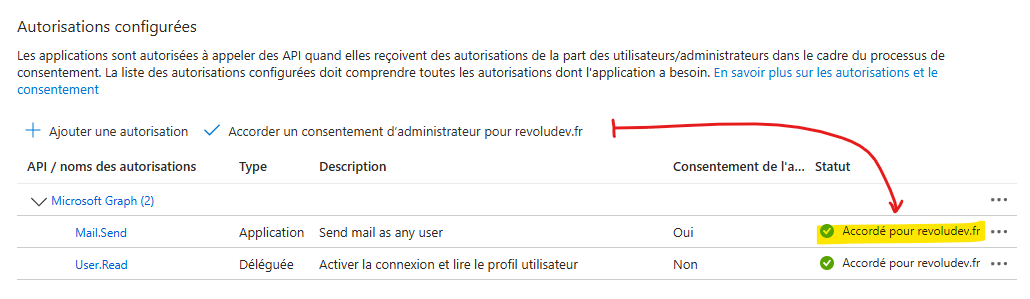
- Dans le menu de votre application, cliquez sur “API autorisées”
- Cliquez sur “Ajouter une autorisation”
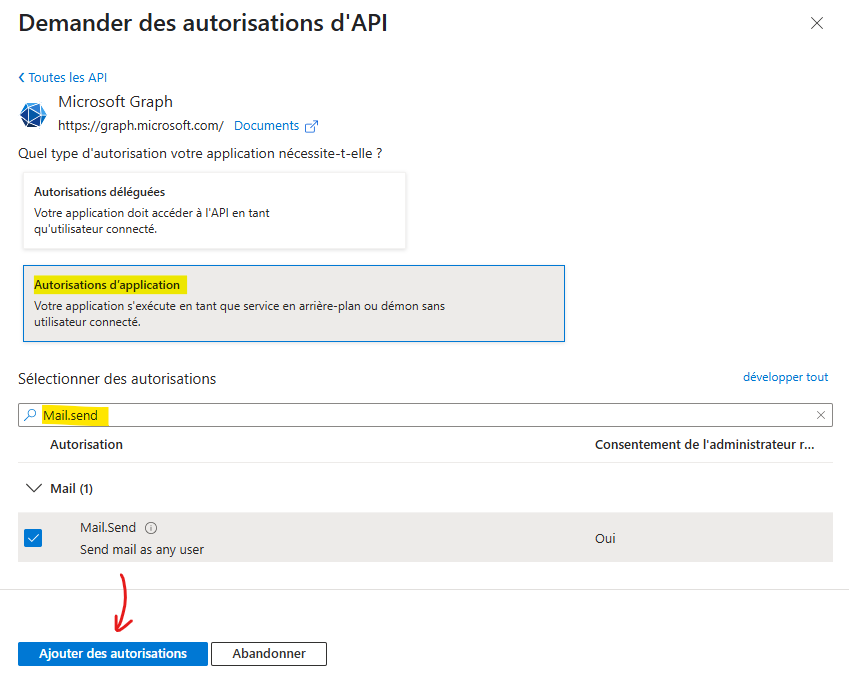
- Choisissez Microsoft Graph, puis “Autorisations d'Application”
- Recherchez et sélectionnez Mail.Send
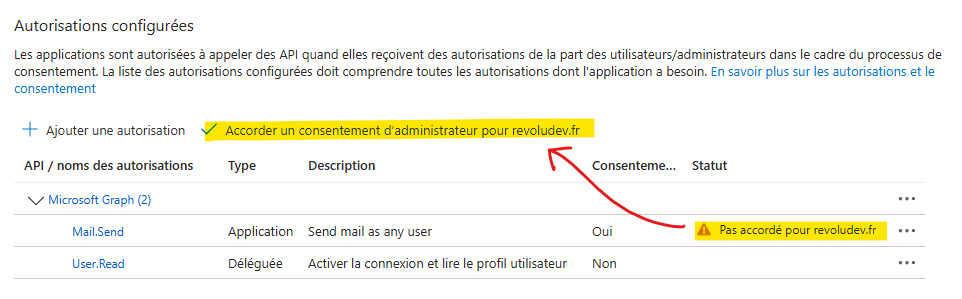
- Une fois ajouté et pour valider lautorisation, cliquez sur “Accorder le consentement de ladministrateur”
? Cette autorisation permet à votre application denvoyer des e-mails au nom dun utilisateur ou dun groupe autorisé, sans interaction.
Actuellement, si vous souhaitez utiliser un SMTP Microsoft 365, vous devez désactiver l'utilisation de l'API Graph pour l'envoi de mails.
En septembre 2025, il ne sera plus possible - théoriquement - de désactiver cette option. Aussi, Gestan sera modifié pour prendre en compte l'envoi par ce protocole.
Nous préconisons cependant d'utiliser non pas le SMTP de Microsoft, mais le SMTP de votre propre nom de domaine d'entreprise. Ceci pour réduire la surface de la dépendance aux GAFAM, mais également pour des questions de protection de données : toutes données transitant par un serveur américain est soumis au Patriot Act, donc sa confidentialité n'est pas garantie.
Pour l'anecdote, nous demandons systématiquement à nos clients le motif de leur souhait d'utilisation du SMTP 365 : aucun, jusqu'ici, ne nous a répondu clairement. Il est cependant important de savoir si cette fourniture, promue par les commerciaux de Microsoft, est bien utile à l'entreprise et justifie son coût.
 Autres articles “Technique”
Arrondis
Développements spécifiques
e-Mailing, spam : les bonnes pratiques
Envoyer des mails avec Gestan
Etats et Requêtes
Etendre les fonctionnalités de Gestan
Externalisation du courrier
Gestan sur MAC
Itinerix *
Mettre en place un certificat SSL
Migration de la version 15 vers la version A1
Mise en réseau de Gestan
ODBC sur HFSQL
Paiement en ligne (Paypal)
Paramétrer la recherche
Présentation générale de Gestan
Répertoires et fichiers
Sauvegarde des données Gestan
Serveur SMTP Google
Serveur SMTP Office 365
Serveur Spare
Temps de réponse
Tester la communication
Tester votre connexion Internet
Transférer Gestan d'ordinateur
Tuto détaillé SuperPDP
Téléphonie SIP-TAPI *
Utiliser Linux